

今晚(2026年10月21日),整个开发者社区、系统管理员以及使用 PHP 运行网站的企业都将迎来一次重要的网络安全维护。PHP 安全团队刚刚发布了一份紧急预公告(Pre-announcement),确定将为两个严重漏洞发布安全更新,这两个漏洞的 CVSS v4.0 评分高达 9.2。.
对于运行电子商务系统、SaaS 应用或基于独立服务器平台的大型企业网站的企业而言,确保基础设施稳固是关乎生存的首要任务。您可以进一步了解 云服务器VPS服务价格表 以便在需要升级服务器时,灵活制定备用资源方案。.
1. PHP 安全警告全景:两个 CVSS 9.2 高危漏洞究竟有多危险?
关注 PHP 安全团队发布的紧急公告, ,此次安全更新已准确确定于 2026年10月21日 14:00 UTC(即今晚越南时间 21:00). 发布。PHP 开发团队已提前发出警告,以便全球技术社区及时做好值班应急和数据备份计划。.
评分 CVSS v4.0 9.2(严重) 是软件安全领域最高危险级别的衡量标准。通常,评分超过 9.0 的漏洞会直接涉及以下攻击场景:
- 远程代码执行(Remote Code Execution – RCE): 攻击者可以通过 HTTP/HTTPS 协议发送特定数据包,迫使服务器执行恶意代码,而无需登录账户(未经身份验证)。.
- 缓冲区溢出或二进制数据解析错误(Buffer Overflow / Memory Corruption): 导致服务拒绝(Denial of Service – DoS),或直接从 PHP-FPM 进程的 RAM 内存中提取敏感数据。.
- 完全控制服务器(Full Server Takeover): 入侵 PHP 进程后,黑客可以提升权限,控制整个 Linux 操作系统、窃取数据库或安装勒索软件(Ransomware)。.
PHP 团队目前对 CVE 漏洞编号和概念验证利用代码(PoC)的详细信息严格保密,以防止黑客在关键时刻之前开发自动化攻击工具。然而,一旦补丁在今晚 21:00 公开发布,全球僵尸网络将迅速分析源代码差异(补丁差异分析),寻找弱点,并批量扫描尚未及时更新的服务器。.
2. 哪些系统正处于高风险区域?
PHP 是一种脚本编程语言,目前驱动着全球超过 75% 的网站。因此,此次漏洞修复的影响范围极其广泛,尤其涉及以下系统:
- WordPress 与 WooCommerce 生态系统: 占据最大的市场份额,持续存储客户的支付信息和敏感订单数据。.
- 使用 Laravel、Symfony、CodeIgniter 编写的应用: 包括 ERP、CRM 系统、内部管理软件,以及为移动应用提供服务的后端 API。.
- 受影响的 PHP 版本: 所有仍受官方支持的分支,包括 PHP 8.1、PHP 8.2、PHP 8.3、PHP 8.4,以及 PHP 8.5 的试验版本,都将收到相应的次要版本更新(点版本更新)。.
3. 今天下午 21:00 前必须立即采取的三项紧急措施
为确保数据安全并避免高峰时段业务中断,网站管理员和 DevOps 团队应主动立即采取以下三项关键行动:
3.1. 审查并列出 PHP 运行环境清单
检查所有正在运行的 VPS、云服务器、共享主机和 Docker 容器。使用以下命令在终端中快速检查 PHP 版本和正在运行的模块:
php -v
php -m
systemctl status php*-fpm
明确记录每个网站所使用的具体 PHP 版本,以便准备正确的软件仓库更新包。.
3.2. 备份所有数据库和源代码(完整备份)
在没有完整备份的情况下,绝对不要执行服务器软件更新命令。标准备份流程应包括:
- 数据库(Database): 安全导出 SQL 转储文件,或通过服务器控制面板立即创建快照。.
- 源代码(Source code): 压缩整个目录
public_html或将当前代码版本提交到 Git 仓库。. - 创建 VPS 快照: 如果服务器支持快照功能,请在今晚 20:30 创建整个磁盘的快照,以便在发生库冲突故障时,能够在 2 分钟内恢复。.
3.3. 建立 Staging 测试环境
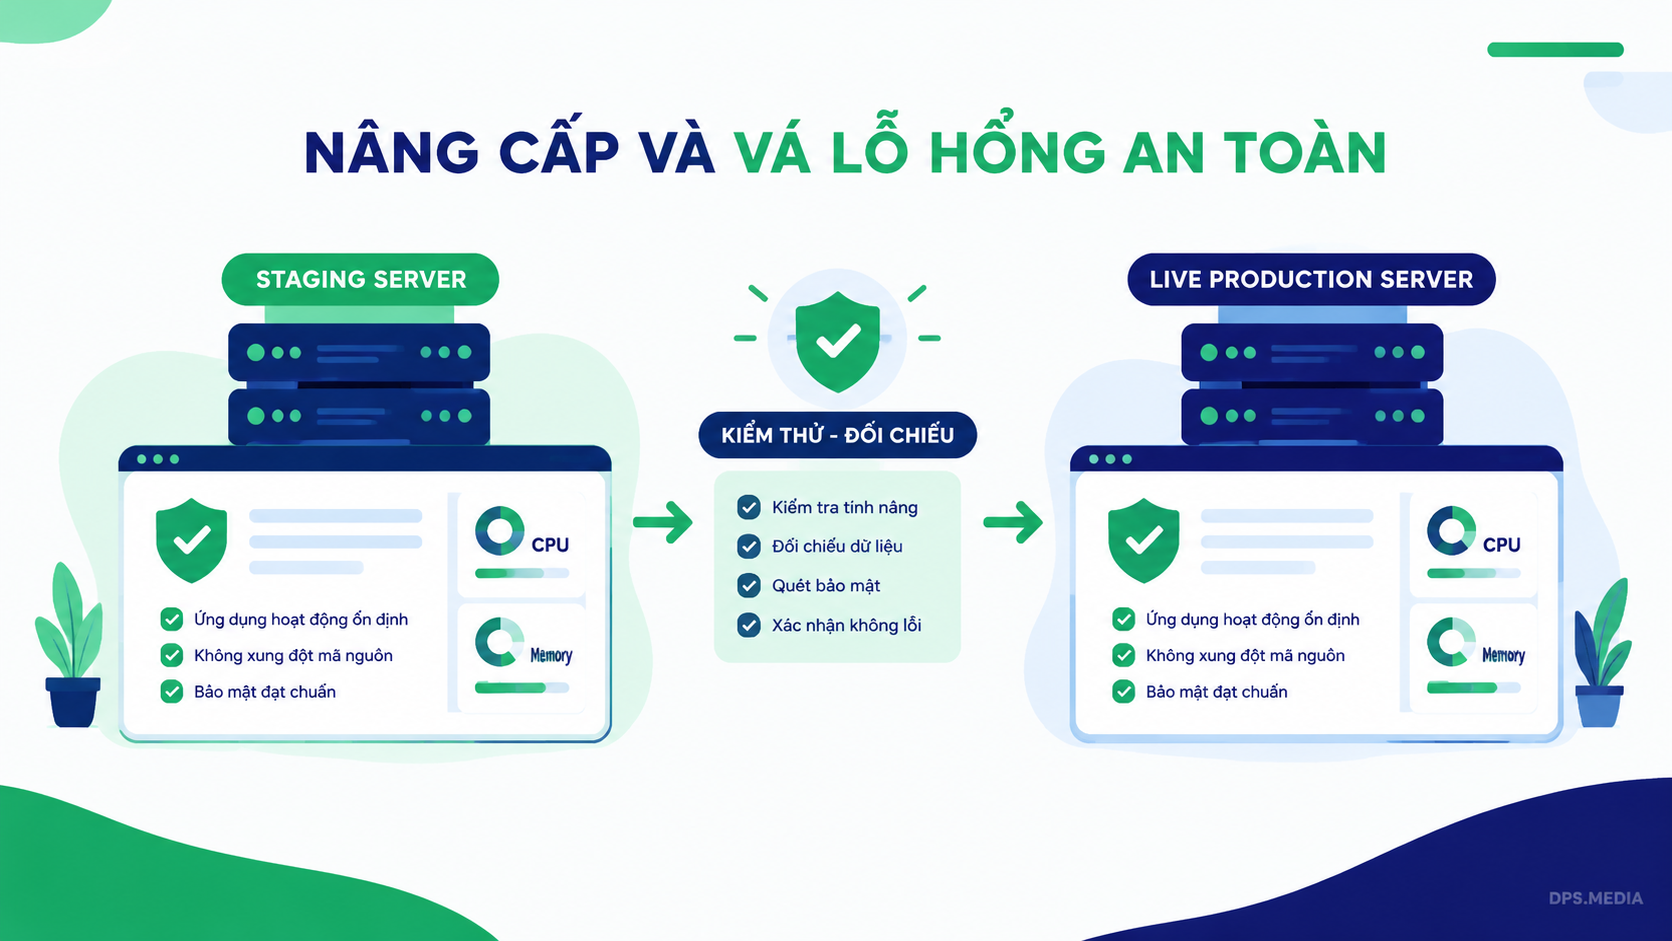
对于插件较多或自定义源代码较复杂的网站,直接在生产服务器上升级 PHP 可能因已移除函数发生冲突而导致页面空白(500 Internal Server Error)。请提前准备好一份 Staging 副本,在全面部署之前,先用最初的 5-10 分钟测试补丁。.
4. 21:00 后安全更新 PHP 的四步流程
当时间来到 21:00,且 php.net 官方网站正式发布补丁源代码后,请遵循以下标准运维流程:
- 步骤 1 – 更新应用软件包仓库(Package Repositories): 等待 Ondřej Surý(Ubuntu/Debian)或 Remi Collet(CentOS/AlmaLinux)等值得信赖的软件包维护者完成安装包构建:
# Dành cho Ubuntu / Debian sudo apt update && sudo apt --only-upgrade install php8.2-fpm php8.2-cli # Dành cho Docker docker compose pull && docker compose up -d - 步骤 2 – 重启 PHP 服务和 Web 服务器: 安装完成后,重启处理进程,使补丁立即生效:
sudo systemctl restart php*-fpm sudo systemctl reload nginx # hoặc systemctl reload litespeed / apache2 - 步骤 3 – 检查运行日志(Error Logs): 实时查看服务器日志文件,尽早发现异常警告:
tail -f /var/log/php*-fpm.log tail -f /var/log/nginx/error.log - 步骤 4 – 确认前端运行正常(Frontend Verification): 检查核心业务流程:主页、购物车、支付功能以及联系表单提交功能。.
5. DPS.MEDIA 提供的服务器管理与网站安全服务
对于没有专职技术团队夜间值守的繁忙企业主来说,自行摸索并输入终端命令可能带来网站宕机或客户数据丢失等风险。.
在 DPS.MEDIA, 我们提供全面的管理解决方案:
- 7×24 小时网络安全监控: 自动扫描并修复零日漏洞,配置 Web 应用防火墙(WAF),并拦截和过滤僵尸网络攻击流量。.
- 优化服务器性能: 深度配置 OpenLiteSpeed、Redis Object Cache 和 PHP OPcache,帮助网站将加载时间缩短至 1 秒以内。.
- 多区域数据备份(Multi-cloud Backup): 每天将独立备份副本存储到独立的云基础设施中,确保在任何故障情况下都能实现 100% 的恢复能力。.
请立即联系我们的技术专家团队,获取检查与安全防护支持,确保您的网站在今晚补丁发布前得到妥善保护。.
DPS.MEDIA股份公司
📍 地址: 胡志明市新定坊阮廷昭街56号
📞 热线 / Zalo: 0961 545 445
✉ 电子邮件: marketing@dps.media
🌐 网站: https://dps.media
🏢 税号: 0318700500 | VCB: 1051160909
Ý kiến bạn đọc (9)
Đăng nhập để bình luận
Đăng nhập nhanh 1-chạm bằng Google để chia sẻ ý kiến của bạn về bài viết.
Bằng cách đăng nhập, bạn đồng ý với điều khoản và chính sách cộng đồng.
Chưa có bình luận nào. Hãy là người đầu tiên chia sẻ cảm nghĩ!
Đăng nhập / Tạo tài khoản
Đăng nhập với Google để gửi bình luận và tương tác cùng cộng đồng.
Tiếp tục là đồng ý với điều khoản sử dụng và chính sách bảo mật của DPS Media.