

Vào tối nay (ngày 21/10/2026), toàn bộ cộng đồng lập trình viên, chuyên viên quản trị hệ thống và các doanh nghiệp đang vận hành website bằng PHP sẽ bước vào một đợt bảo trì an ninh mạng quan trọng. Nhóm bảo mật PHP Security Team vừa phát đi thông cáo trước (Pre-announcement) khẩn cấp về việc ấn định phát hành bản cập nhật bảo mật cho 2 lỗ hổng nghiêm trọng được đánh giá lên tới mức CVSS v4.0 9.2.
Đối với các doanh nghiệp đang vận hành hệ thống thương mại điện tử, ứng dụng SaaS hoặc website doanh nghiệp quy mô lớn trên nền tảng máy chủ độc lập, việc đảm bảo hạ tầng vững chắc là ưu tiên sống còn. Bạn có thể tham khảo thêm bảng giá dịch vụ cloud server vps để có phương án dự phòng tài nguyên linh hoạt khi cần nâng cấp máy chủ.
1. Toàn Cảnh Cảnh Báo Bảo Mật PHP: Hai Lỗ Hổng CVSS 9.2 Nguy Hiểm Ra Sao?
Theo thông báo khẩn từ PHP Security Team, đợt phát hành bảo mật này được ấn định chính xác vào lúc 14:00 UTC ngày 21/10/2026 (tức 21:00 tối nay theo giờ Việt Nam). Đội ngũ phát triển PHP đã đưa ra cảnh báo sớm để cộng đồng kỹ thuật toàn cầu kịp thời chuẩn bị kế hoạch trực chiến và sao lưu dữ liệu.
Điểm số CVSS v4.0 9.2 (Critical) là thang đo mức độ nguy hiểm ở cấp độ cao nhất trong bảo mật phần mềm. Thông thường, các lỗ hổng đạt điểm số trên 9.0 sẽ liên quan trực tiếp đến các kịch bản:
- Thực thi mã từ xa (Remote Code Execution – RCE): Kẻ tấn công có thể gửi các gói tin đặc thù qua giao thức HTTP/HTTPS để ép máy chủ thực thi các đoạn mã độc mà không cần tài khoản đăng nhập (Unauthenticated).
- Tràn bộ đệm hoặc lỗi phân tích dữ liệu nhị phân (Buffer Overflow / Memory Corruption): Gây tê liệt dịch vụ (Denial of Service – DoS) hoặc trích xuất dữ liệu nhạy cảm trực tiếp từ bộ nhớ RAM của tiến trình PHP-FPM.
- Chiếm quyền điều khiển hoàn toàn máy chủ (Full Server Takeover): Sau khi thâm nhập qua tiến trình PHP, tin tặc có thể leo thang đặc quyền để kiểm soát toàn bộ hệ điều hành Linux, đánh cắp cơ sở dữ liệu hoặc cài mã độc tống tiền (Ransomware).
Đội ngũ PHP hiện giữ kín thông tin chi tiết về mã lỗi CVE và đoạn mã khai thác (PoC) nhằm ngăn chặn tin tặc phát triển công cụ tấn công tự động trước giờ G. Tuy nhiên, ngay thời điểm bản vá được công khai vào lúc 21:00, các mạng lưới botnet toàn cầu sẽ nhanh chóng phân tích mã nguồn (diffing patch) để tìm ra điểm yếu và quét hàng loạt máy chủ chưa kịp cập nhật.
2. Những Hệ Thống Nào Đang Nằm Trong Vùng Rủi Ro Cao?
PHP là ngôn ngữ lập trình kịch bản đang vận hành hơn 75% số lượng website trên toàn thế giới. Do đó, tác động của đợt vá lỗi này là vô cùng sâu rộng, đặc biệt đối với:
- Hệ sinh thái WordPress & WooCommerce: Chiếm tỷ trọng lớn nhất, nơi các cổng thanh toán và dữ liệu đơn hàng nhạy cảm của khách hàng được lưu trữ liên tục.
- Các ứng dụng viết bằng Laravel, Symfony, CodeIgniter: Các hệ thống ERP, CRM, phần mềm quản lý nội bộ và API backend phục vụ ứng dụng di động.
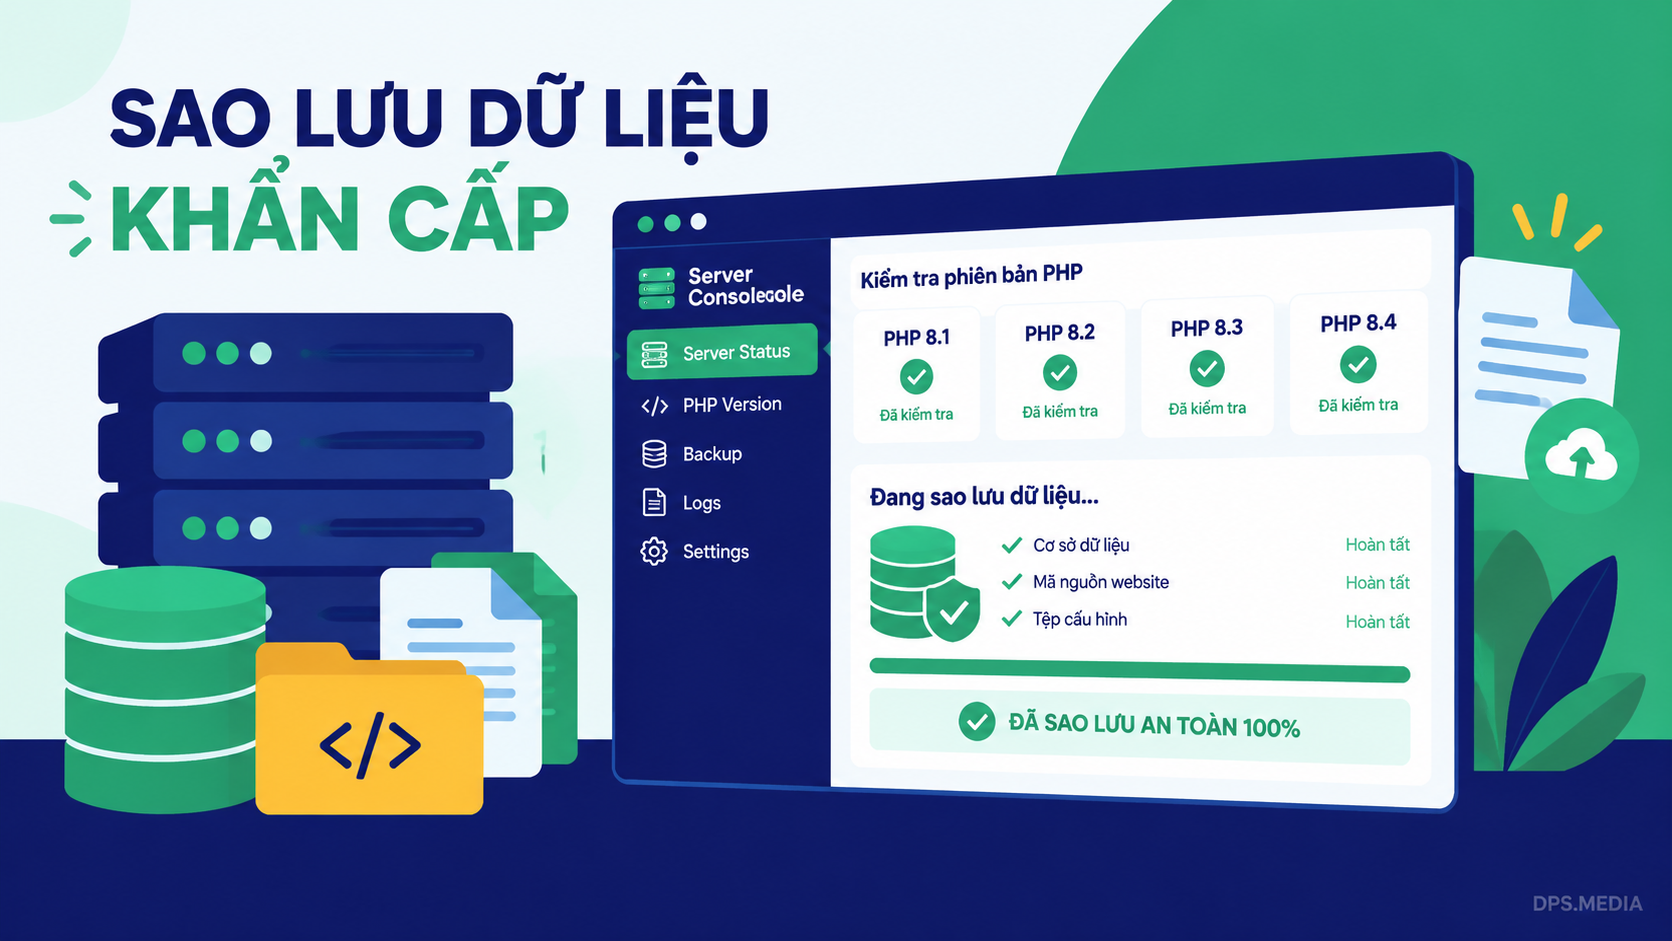
- Các phiên bản PHP chịu ảnh hưởng: Toàn bộ các nhánh đang được hỗ trợ chính thức gồm PHP 8.1, PHP 8.2, PHP 8.3, PHP 8.4 và cả các bản thử nghiệm PHP 8.5 đều sẽ nhận các bản cập nhật phụ (point releases) tương ứng.
3. Ba Việc Khẩn Cấp Cần Thực Hiện Ngay Chiều Nay Trước 21:00
Để bảo đảm an toàn dữ liệu và tránh tình trạng gián đoạn kinh doanh trong khung giờ cao điểm, các quản trị viên web và đội ngũ DevOps cần chủ động thực hiện ngay 3 hành động tiên quyết:
3.1. Rà Soát Và Lập Danh Mục Môi Trường Chạy PHP
Kiểm tra toàn bộ danh sách VPS, Cloud Server, Shared Hosting và Docker Container đang hoạt động. Sử dụng lệnh kiểm tra nhanh phiên bản và mô-đun đang chạy trên terminal:
php -v
php -m
systemctl status php*-fpm
Ghi nhận rõ từng website đang gắn với phiên bản PHP cụ thể nào để chuẩn bị đúng gói repository cập nhật.
3.2. Sao Lưu Toàn Bộ Cơ Sở Dữ Liệu & Mã Nguồn (Full Backup)
Tuyệt đối không bao giờ chạy lệnh cập nhật phần mềm máy chủ khi chưa có bản sao lưu hoàn chỉnh. Quy trình backup chuẩn cần bao gồm:
- Cơ sở dữ liệu (Database): Xuất file dump SQL an toàn hoặc tạo snapshot tức thì từ bảng điều khiển máy chủ.
- Mã nguồn (Source code): Nén toàn bộ thư mục
public_htmlhoặc commit phiên bản code hiện tại lên Git repository. - Tạo Snapshot VPS: Nếu máy chủ hỗ trợ tính năng Snapshot, hãy tạo 1 bản Snapshot toàn bộ ổ đĩa lúc 20:30 tối nay để có thể khôi phục lại trong 2 phút nếu xảy ra sự cố xung đột thư viện.
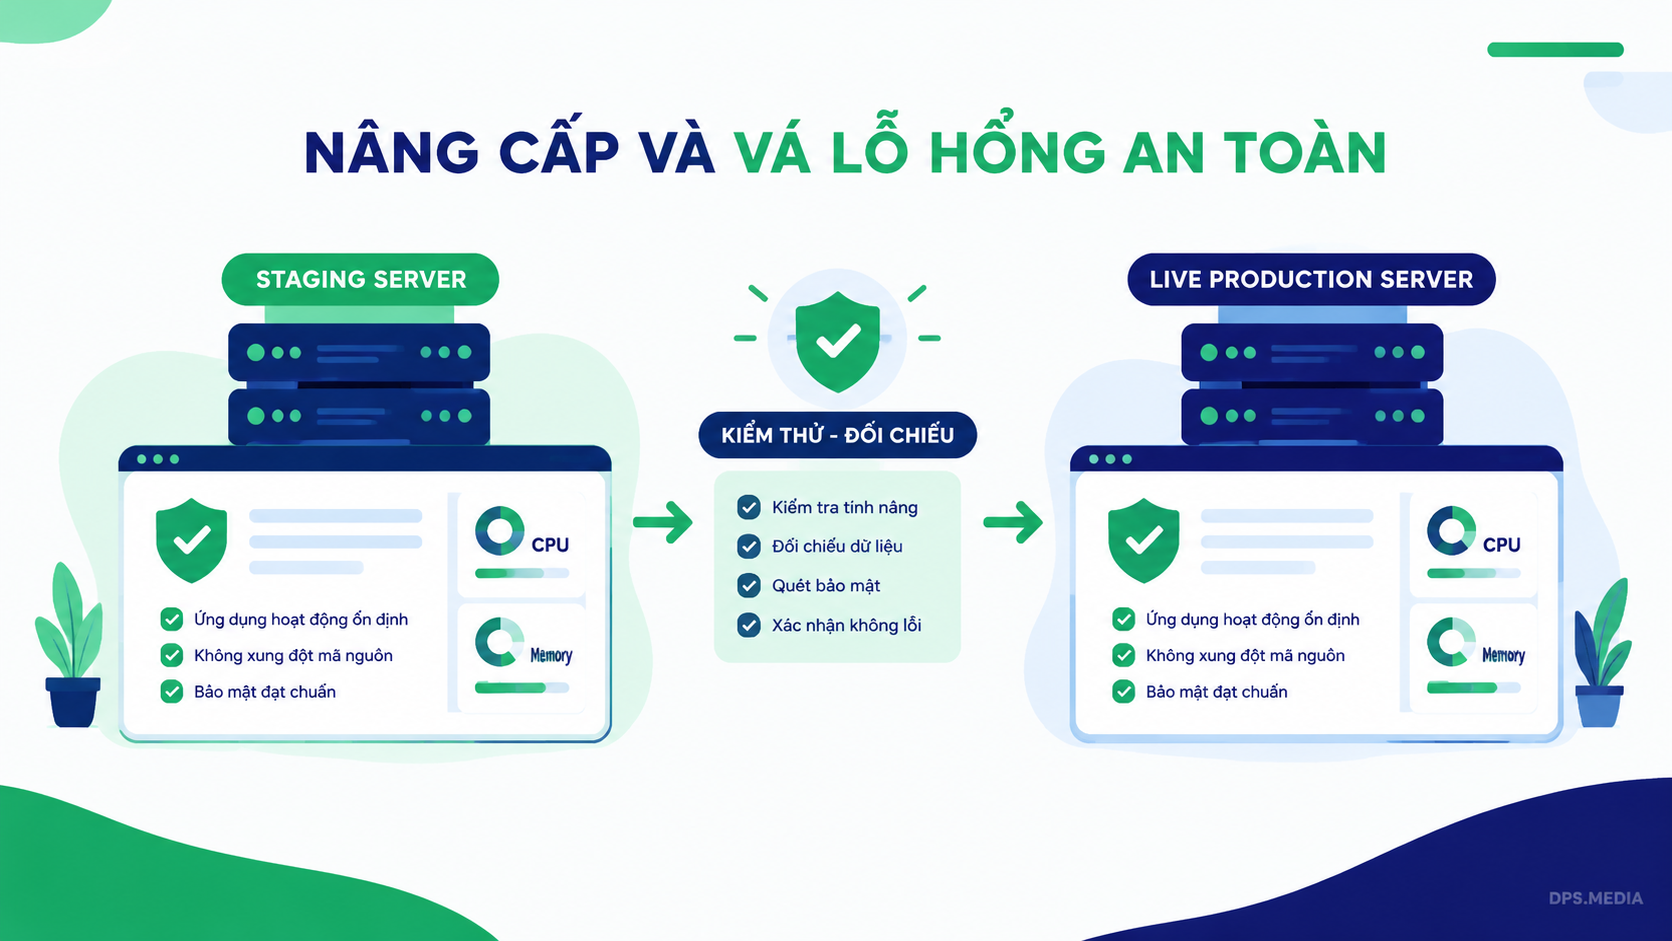
3.3. Thiết Lập Môi Trường Thử Nghiệm Staging
Đối với các website có nhiều plugin hoặc mã nguồn tùy biến phức tạp, việc nâng cấp PHP trực tiếp trên máy chủ Production có thể dẫn đến lỗi trắng trang (500 Internal Server Error) do xung đột hàm bị loại bỏ. Hãy chuẩn bị sẵn một bản sao Staging để kiểm thử bản vá trong 5-10 phút đầu tiên trước khi áp dụng đại trà.
4. Quy Trình 4 Bước Cập Nhật PHP An Toàn Sau 21:00
Khi đồng hồ điểm 21:00 và trang chủ php.net chính thức phát hành mã nguồn bản vá, hãy tuân thủ quy trình vận hành tiêu chuẩn sau:
- Bước 1 – Cập nhật kho gói ứng dụng (Package Repositories): Chờ các đơn vị đóng gói uy tín như Ondřej Surý (Ubuntu/Debian) hoặc Remi Collet (CentOS/AlmaLinux) hoàn tất build bản cài đặt:
# Dành cho Ubuntu / Debian sudo apt update && sudo apt --only-upgrade install php8.2-fpm php8.2-cli # Dành cho Docker docker compose pull && docker compose up -d - Bước 2 – Khởi động lại dịch vụ PHP và Web Server: Sau khi hoàn tất cài đặt, khởi động lại tiến trình xử lý để bản vá có hiệu lực ngay lập tức:
sudo systemctl restart php*-fpm sudo systemctl reload nginx # hoặc systemctl reload litespeed / apache2 - Bước 3 – Kiểm tra nhật ký hoạt động (Error Logs): Mở theo dõi trực tiếp file log máy chủ để phát hiện sớm các cảnh báo bất thường:
tail -f /var/log/php*-fpm.log tail -f /var/log/nginx/error.log - Bước 4 – Xác nhận hoạt động trên giao diện (Frontend Verification): Kiểm tra các luồng nghiệp vụ cốt lõi: trang chủ, giỏ hàng, thanh toán và chức năng gửi biểu mẫu liên hệ.
5. Dịch Vụ Quản Trị Máy Chủ & Bảo Mật Website Tại DPS.MEDIA
Đối với các chủ doanh nghiệp bận rộn không có đội ngũ kỹ thuật chuyên trách túc trực ban đêm, việc tự mày mò gõ lệnh terminal tiềm ẩn nhiều rủi ro sập web hoặc mất mát dữ liệu khách hàng.
Tại DPS.MEDIA, chúng tôi cung cấp giải pháp quản trị toàn diện:
- Giám sát an ninh mạng 24/7: Tự động quét và vá các lỗ hổng zero-day, cấu hình tường lửa Web Application Firewall (WAF) và chặn lọc lưu lượng tấn công botnet.
- Tối ưu hóa hiệu năng máy chủ: Cấu hình chuyên sâu OpenLiteSpeed, Redis Object Cache, PHP OPcache giúp website tải nhanh dưới 1 giây.
- Sao lưu dữ liệu đa vùng (Multi-cloud Backup): Lưu trữ bản sao lưu độc lập mỗi ngày sang hạ tầng đám mây riêng biệt, bảo đảm khả năng phục hồi 100% trong mọi tình huống sự cố.
Hãy liên hệ ngay với đội ngũ chuyên gia kỹ thuật của chúng tôi để được hỗ trợ kiểm tra và bảo vệ an toàn cho website của bạn trước đợt phát hành bản vá tối nay.
CÔNG TY CỔ PHẦN DPS.MEDIA
📍 Địa chỉ: 56 Nguyễn Đình Chiểu, P. Tân Định, TP. HCM
📞 Hotline / Zalo: 0961 545 445
✉ Email: marketing@dps.media
🌐 Website: https://dps.media
🏢 Mã số thuế: 0318700500 | VCB: 1051160909
Ý kiến bạn đọc (9)
Đăng nhập để bình luận
Đăng nhập nhanh 1-chạm bằng Google để chia sẻ ý kiến của bạn về bài viết.
Bằng cách đăng nhập, bạn đồng ý với điều khoản và chính sách cộng đồng.
Chưa có bình luận nào. Hãy là người đầu tiên chia sẻ cảm nghĩ!
Đăng nhập / Tạo tài khoản
Đăng nhập với Google để gửi bình luận và tương tác cùng cộng đồng.
Tiếp tục là đồng ý với điều khoản sử dụng và chính sách bảo mật của DPS Media.