


WordPress vừa phát hành bản cập nhật 7.1.2 nhằm vá khẩn cấp một lỗ hổng bảo mật nghiêm trọng trong mã nguồn cốt lõi (WordPress Core). Lỗ hổng được định danh là CVE-2026-87902 với điểm đánh giá nguy cơ CVSS lên tới 9.2, cho phép kẻ tấn công chưa xác thực nạp tệp PHP cục bộ (Local File Inclusion – LFI) và có thể leo thang thực thi mã từ xa (RCE) trên một số cấu hình máy chủ.
Sự cố do chuyên gia bảo mật Robert Ressl phát hiện và báo cáo riêng qua chương trình HackerOne của WordPress từ tháng 7. Phạm vi ảnh hưởng trải dài trên mọi phiên bản từ 4.7.0 đến 7.1.1 – tức gần một thập kỷ mã nguồn WordPress.
Nếu bạn đang sử dụng hệ sinh thái lưu trữ hoặc dịch vụ thiết kế website tại DPS.MEDIA, bạn hoàn toàn không cần thao tác gì. Mọi website lưu trữ tại DPS.MEDIA đều được thiết lập cơ chế theo dõi an ninh tự động, giám sát toàn vẹn tệp tin 24/7 và cập nhật bản vá tự động ngay khi vừa phát hành, kết hợp môi trường PHP cô lập tuyệt đối.
Tuy nhiên, với các quản trị viên tự vận hành máy chủ riêng hoặc dùng hosting bên thứ ba, hiểu rõ cách lỗ hổng hoạt động sẽ giúp bạn chủ động phòng hộ trước khi các đợt quét mã độc tự động bùng phát.
Cơ chế kỹ thuật: Lỗi giải mã kép trong get_page_template()
Lỗ hổng nằm ở cách WordPress lựa chọn tệp template khi render một trang web.
Kẻ tấn công gửi một request ẩn danh tới trang mục tiêu với hai tham số quen thuộc:
page_id: Trỏ tới một bài viết hoặc trang hợp lệ đang online. Nhờ đó, WordPress tiếp nhận request và chuẩn bị trả về nội dung như bình thường.pagename: Chứa chuỗi duyệt thư mục (directory traversal) được mã hóa URL hai lần (double-encoded), chẳng hạn các chuỗi nhảy lùi cấp thư mục như%252e%252e%252f.
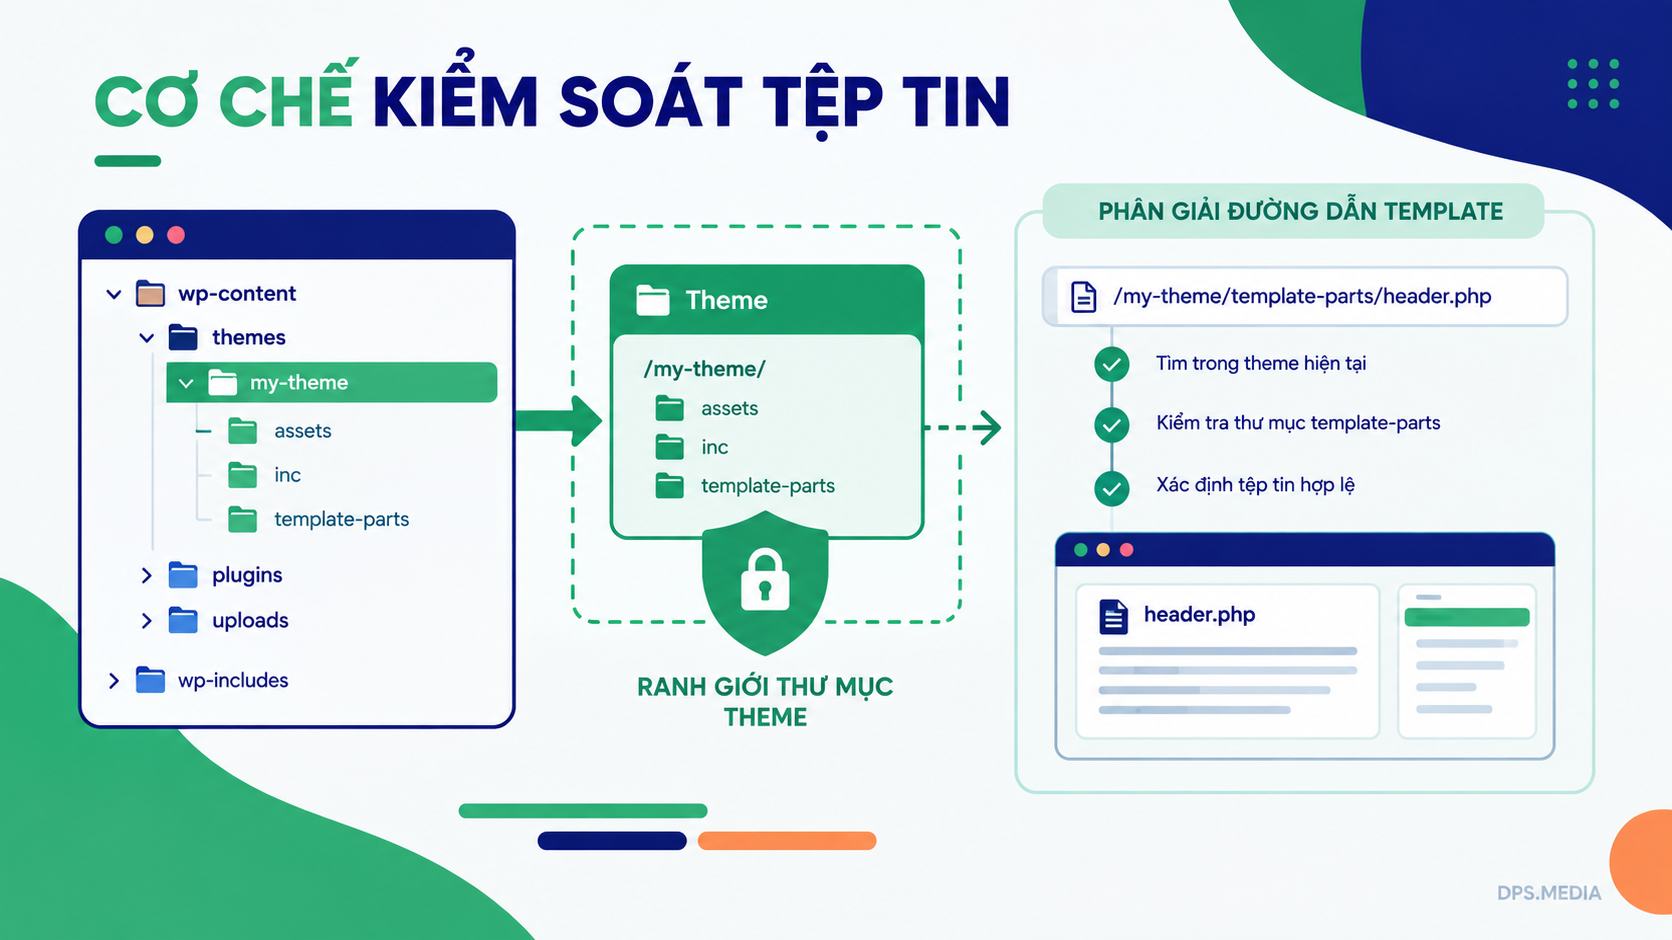
Khi dựng template, hàm get_page_template() giải mã giá trị tham số này để tạo đường dẫn tệp. Thao tác decode đã biến chuỗi ẩn thành đường dẫn thực, khiến traversal “lọt qua” bộ lọc. Đường dẫn template bị bẻ hướng ra ngoài thư mục theme được cho phép, và WordPress sẽ nạp (include) bất kỳ tệp PHP nào mà nó tìm thấy trên đường dẫn đó.
Theo tài liệu phân tích từ Patchstack, WordPress trước đó từng kiểm tra traversal cho một tham số tương tự nhưng lại bỏ sót tham số này. Bản 7.1.2 đã bổ sung bước kiểm tra và áp đặt quy tắc mới: mọi đường dẫn template sau khi phân giải bắt buộc phải nằm gọn trong thư mục theme cho phép.
Điều kiện kích hoạt: Không phải website nào cũng dính RCE
Lỗ hổng đạt điểm CVSS 9.2, nhưng để khai thác thành công đòi hỏi những điều kiện môi trường cụ thể:
1. Cấu trúc thư mục của theme: Theme đang hoạt động phải có một thư mục cấp cao bắt đầu bằng tiền tố page-, điển hình là page-templates/. Đáng chú ý, đây từng là cấu trúc được chính tài liệu của WordPress khuyến nghị. Các theme mặc định gần đây (Twenty Twenty-Three, Twenty Twenty-Four, Twenty Twenty-Five) không dùng cấu trúc này, nhưng rất nhiều theme cũ và theme bên thứ ba trên ThemeForest vẫn đang sử dụng.
2. Điều kiện leo thang từ LFI lên RCE: Chỉ đọc tệp PHP thôi thì chưa đủ để chiếm quyền máy chủ. Trong các bài lab thực nghiệm của Robert Ressl, chuỗi khai thác leo thang lên thực thi mã từ xa cần thêm ba yếu tố:
- Sự hiện diện của các tệp PEAR (vốn có sẵn trong Docker image chính thức của WordPress).
- Chỉ thị
register_argc_argvđược bật trong cấu hình PHP (mặc định bật trên official PHP Docker image và cPanel chạy PHP dưới 8.5). - Một thư mục trên máy chủ cho phép tiến trình web ghi tệp.
Khi đủ các điều kiện này, mã thực thi sẽ chạy với quyền của tài khoản web server (www-data hoặc user hosting). Kẻ tấn công có thể đọc nội dung tệp wp-config.php để lấy thông tin kết nối cơ sở dữ liệu, sửa đổi bài viết hoặc chèn webshell.
Hồi chuông cảnh báo từ chuỗi lỗ hổng Core dồn dập
CVE-2026-87902 là lỗ hổng cốt lõi thứ ba liên tiếp của WordPress xuất hiện gần đây:
- wp2shell (Tháng 7/2026): Chuỗi lỗ hổng no-login code execution gồm CVE-2026-63030 và CVE-2026-60137, đã bị CISA đưa vào danh mục KEV (lỗ hổng đang bị khai thác tích cực).
- XSS2Shell (Tháng 8/2026): Lỗ hổng CVE-2026-64638 trên bản 7.0.3, biến một lần đăng nhập sai thành mã JavaScript độc hại do kẻ tấn công điều khiển.
- Click2Shell: Vừa được khắc phục trong bản 7.1.1 nhằm ngăn chặn việc lừa trình duyệt của quản trị viên tự động cài đặt theme chứa mã độc.
Việc các lỗ hổng core liên tiếp bị phát hiện cho thấy giới bảo mật đang rà soát rất sâu vào các logic xử lý cũ của WordPress. Điểm đáng mừng là nhà nghiên cứu Robert Ressl đã tuân thủ quy trình công bố có trách nhiệm (responsible disclosure) và hiện chưa ghi nhận vụ tấn công thực tế nào. Dù vậy, do PoC đã được công khai trên GitHub, thời gian để các nhóm tấn công chuyển đổi thành bot quét tự động chỉ tính bằng ngày.
Khuyến nghị cập nhật và biện pháp giảm thiểu rủi ro
Nếu bạn đang tự quản lý website, hãy thực hiện ngay các bước sau:
1. Cập nhật WordPress lên phiên bản mới nhất
Hãy cập nhật ngay lên WordPress 7.1.2. Đội ngũ WordPress cũng đã cung cấp bản vá hồi tố cho các nhánh cũ: 7.0.6, 6.9.9, 6.8.10… trải dài tới nhánh 4.7.37 theo thông báo chính thức tại WordPress.org Release Announcement. Các website bật tính năng cập nhật ngầm sẽ tự động nhận bản vá.
2. Biện pháp tạm thời nếu chưa thể cập nhật ngay
Trường hợp website phụ thuộc nhiều plugin tùy biến và cần thời gian kiểm thử trước khi nâng cấp, hãy áp dụng ngay các giải pháp tình thế:
- Tắt directive
register_argc_argv = Offtrong tệpphp.inicho các web request. Đây là nút thắt chặn đứng khả năng biến LFI thành RCE. - Xóa hoặc vô hiệu hóa các tệp PEAR không cần thiết trong thư mục PHP / Docker container.
- Siết chặt quyền ghi thư mục đối với tiến trình PHP (
chmod 755cho folder vàchmod 644cho file).
Cần lưu ý: Các biện pháp cấu hình trên chỉ mang tính giảm thiểu bề mặt tấn công tạm thời, không thay thế được bản vá mã nguồn chính thức.
An tâm vận hành hệ thống cùng DPS.MEDIA
Tại DPS.MEDIA, bảo mật hạ tầng là tiêu chuẩn mặc định cho mọi dự án. Tất cả khách hàng sử dụng dịch vụ lưu trữ và quản trị website của chúng tôi luôn được bảo vệ bởi:
- Hệ thống máy chủ phân vùng độc lập, cách ly tài nguyên và chặn triệt để các hành vi directory traversal ở tầng WAF.
- Quy trình tự động theo dõi, vá lỗi an ninh ngay khi phát hành mà không làm gián đoạn trải nghiệm của người dùng truy cập.
- Đội ngũ kỹ sư túc trực rà soát mã độc và sao lưu dữ liệu đa điểm hằng ngày.
Nếu bạn cần hỗ trợ kiểm tra an ninh website hoặc nâng cấp hệ thống hạ tầng an toàn, hãy liên hệ ngay với DPS.MEDIA để được giải đáp chi tiết.
CÔNG TY CỔ PHẦN DPS.MEDIA
📍 Địa chỉ: 56 Nguyễn Đình Chiểu, P. Tân Định, TP. HCM
📞 Hotline / Zalo: 0961 545 445
✉ Email: marketing@dps.media
🌐 Website: https://dps.media
🏢 Mã số thuế: 0318700500 | VCB: 1051160909
Ý kiến bạn đọc (9)
Đăng nhập để bình luận
Đăng nhập nhanh 1-chạm bằng Google để chia sẻ ý kiến của bạn về bài viết.
Bằng cách đăng nhập, bạn đồng ý với điều khoản và chính sách cộng đồng.
Chưa có bình luận nào. Hãy là người đầu tiên chia sẻ cảm nghĩ!
Đăng nhập / Tạo tài khoản
Đăng nhập với Google để gửi bình luận và tương tác cùng cộng đồng.
Tiếp tục là đồng ý với điều khoản sử dụng và chính sách bảo mật của DPS Media.